Arbeitsweise
So bauen wir. Dieselben Standards für jedes System.
Jede Lösung folgt denselben Regeln für Härtung, Updates und Backup. Hier steht, was wir tun und was es für Sie bedeutet.
Standards
-
Jeder Server gleich gehärtet
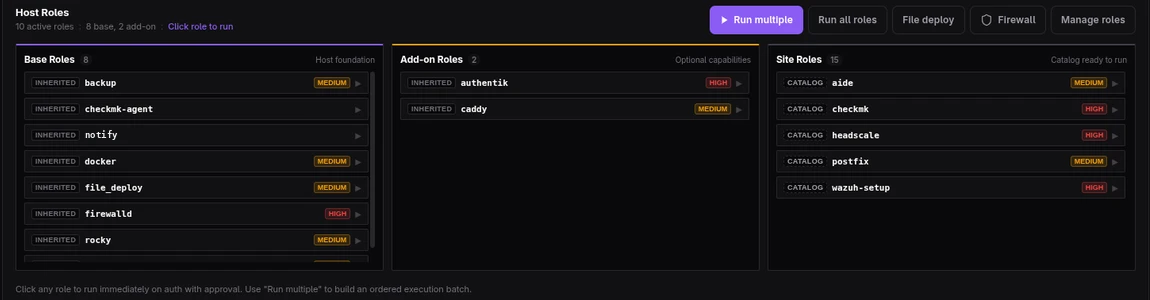
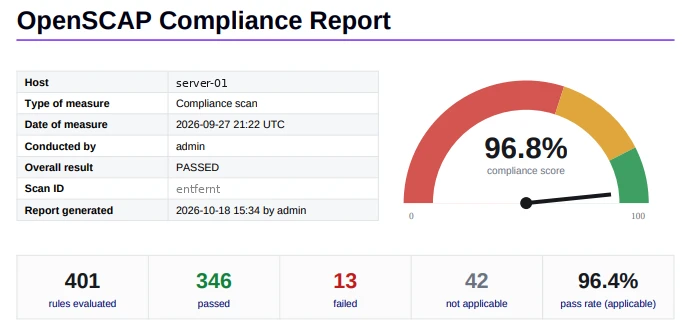
Wir richten Server automatisiert nach dem CIS Benchmark ein, einem international anerkannten Sicherheitsstandard. Für Sie heißt das: keine vergessenen Einstellungen, ein nachweisbares Sicherheitsniveau für Audits, und ein defekter Server ist in Stunden neu aufgesetzt statt in Tagen.
→ -
Updates ohne langen Ausfall
Dienste laufen bei uns in Containern. Ein Update heißt: neue Version starten, prüfen, umschalten. Klappt etwas nicht, sind wir in Minuten zurück. Und ein Umzug auf neue Hardware oder in ein Rechenzentrum braucht keine Neuinstallation.
→ -
Ein Einbruch bleibt eingegrenzt
Getrennte Netze, persönliche Konten mit MFA und SELinux, das jeden Dienst auf seine eigenen Dateien und Ports beschränkt. Wird ein Dienst kompromittiert, kommt der Angreifer nicht an den Rest.
→ -
Backups, die einen Angriff überstehen
Snapshots vor Ort für schnelle Wiederherstellung, eine verschlüsselte Kopie außer Haus und wo nötig eine unveränderliche Kopie mit S3 Object Lock, die auch ein Angreifer mit Administratorrechten nicht löschen kann. Wiederherstellungen spielen wir nach Plan durch.
→ -
Linux, wo es keinen Windows Server braucht
Viele Aufgaben eines Windows Servers erledigt Linux mit weniger Lizenzkosten und kleinerer Angriffsfläche, sogar die Windows-Anmeldung per Active Directory. Wo eine Fachsoftware Windows Server braucht, betreiben wir ihn.
→ -
Überwacht ab dem ersten Tag
Jedes System meldet an unsere eigene Monitoring-Plattform. Ein Techniker prüft jede relevante Meldung, Routine läuft automatisch.
→ -
Dokumentiert und Ihr Eigentum
Sie bekommen Netzplan, Betriebshandbuch und alle Zugänge. Die Systeme gehören Ihnen, ohne Lizenzbindung an uns.
Automatisiert
Jeder Server bekommt dieselben geprüften Bausteine.
Technik
Für Technik-Interessierte: die Software hinter unseren Lösungen. Bewährt, offen geprüft und ohne Lizenzbindung.
- Proxmox VEVirtualisierung & Cluster
- ZFSSpeicher mit Prüfsummen
- OPNsenseFirewall & Netztrennung
- WireGuard · NetBirdFernzugriff
- AuthentikSingle Sign-on & MFA
- NextcloudAbgesicherte Filecloud
- Samba ADBenutzerverwaltung
- Rocky Linux · DebianServer-Betriebssystem
- SELinuxEingrenzung von Diensten
- ContainerUpdates & Umzug
- AnsibleAutomatisierung & Härtung
- S3 Object LockUnveränderliche Sicherung
Open-Source-Beratung
Wir setzen Open Source ein, wo es sinnvoll ist. In der Beratung prüfen wir, welche Ihrer Systeme sich umstellen lassen, was Sie dadurch sparen und wo eine kommerzielle Lösung besser passt.
-
Laufende Kosten senken
Virtualisierung, Firewall, VPN, Backup und Single Sign-on laufen ohne Lizenz- oder Abogebühren. Bezahlt wird nur optionaler Hersteller-Support.
-
Daten bleiben bei Ihnen
Die Systeme laufen in Ihrem Serverraum oder in einem Rechenzentrum Ihrer Wahl in der EU.
-
Unabhängig vom Anbieter
Offene Standards und Formate. Ein Wechsel von Hersteller oder Dienstleister bleibt jederzeit möglich.
-
Eine klare Empfehlung
Sie bekommen eine Liste: was sich umzustellen lohnt, was bleiben sollte und was beides kostet.
FAQ
Häufige Fragen
Was ist der CIS Benchmark?
Eine Sammlung von Sicherheitseinstellungen für Betriebssysteme und Software, herausgegeben vom Center for Internet Security. Sie gilt international als Referenz für gehärtete Systeme und wird in Audits oft herangezogen.
Bekommen wir Ihre Automatisierung?
Nein. Unsere Automatisierung ist unser Werkzeug. Sie bekommen die Dokumentation Ihrer Umgebung: Netzplan, Betriebshandbuch und alle Zugänge.
Betreuen Sie auch Windows und VMware?
Bestehende Systeme übernehmen wir, wo sie sinnvoll laufen. Bei Neuaufbau empfehlen wir, was am wenigsten kostet und am sichersten läuft.
Projekt besprechen
Kostenloses Erstgespräch
Beschreiben Sie kurz Ihre Situation. Wir unterstützen Sie bei der Einschätzung und beim nächsten Schritt. Antwort werktags innerhalb von 24 Stunden.

Gehärtete, hochverfügbare Infrastruktur mit Open Source
vetosec baut Infrastruktur nach festen Standards: Härtung nach CIS Benchmark mit Ansible, SELinux, containerisierte Dienste für einfache Updates und Migration, ZFS-Snapshots und Replikation, unveränderliche Backups mit S3 Object Lock, Samba Active Directory auf Debian statt Windows Server, Proxmox VE, OPNsense, WireGuard, NetBird, Authentik und Nextcloud, überwacht auf einer eigenen Monitoring-Plattform.
office [at] vetosec [dot] at · vetosec.at/contact/