Lösung · Ausfallsicherheit
Firewall und Netztrennung. Ein infizierter PC erreicht Ihre Server nicht.
In vielen Betrieben hängen PCs, Server, Drucker und Gäste-WLAN im selben Netz. Wir trennen sie in eigene Bereiche und pflegen die Regeln, damit sich ein Angriff nicht ausbreiten kann.
Was sich für Sie ändert
-
Angriffe bleiben eingegrenzt
Büro, Server, Gäste, Drucker und Medizin- oder Produktionsgeräte liegen in eigenen Netzen. Ransomware breitet sich nicht ungehindert aus.
-
Zweite Firewall als Reserve
Auf Wunsch zwei Geräte, die sich gegenseitig ersetzen. Fällt eines aus, läuft das Internet weiter.
-
Dokumentierte Regeln
Jede Regel hat einen Grund und ist dokumentiert. Alte Freigaben fliegen raus.
-
Ohne Lizenzabo
Die Firewall-Software braucht kein Abo. Sicherheitsupdates kommen trotzdem regelmäßig.
Was im Hintergrund läuft
-
Standard ist gesperrt
Zwischen den Zonen ist nur erlaubt, was ausdrücklich freigegeben ist.
-
Fernzugriff integriert
Homeoffice und Standorte verbinden sich verschlüsselt, mit Rechten pro Person.
→ -
Protokolle im Monitoring
Auffällige Verbindungen landen auf unserer Plattform und werden geprüft.
→ -
Jährliche Überprüfung
Einmal im Jahr gehen wir das Regelwerk mit Ihnen durch.
So sieht es aus
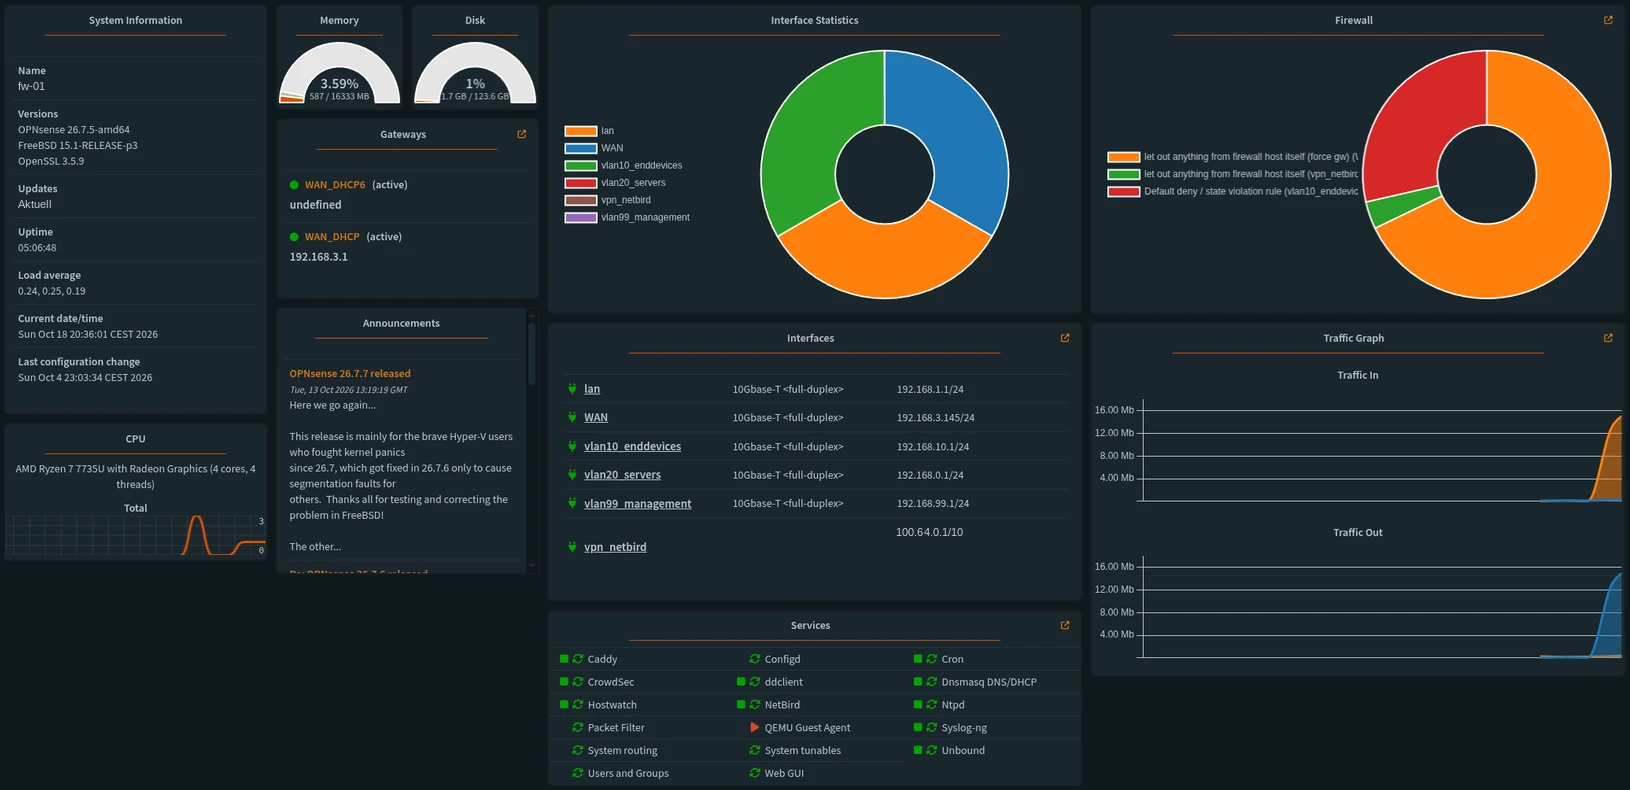
Was wir einrichten
Durchdacht bis ins Detail.
-
Saubere Zonen und eigene Verwaltungszone
Büro, Server, Gäste und Geräte in getrennten Netzen. Verwaltungsoberflächen von Servern, Switches und Firewall sind nur aus einer eigenen Verwaltungszone erreichbar.
-
Mehrere Internetanschlüsse
Zwei oder mehr Anschlüsse mit Lastverteilung und automatischem Umschalten. Fällt ein Provider aus, läuft der Betrieb über den anderen weiter.
-
Bekannte Angreifer bleiben draußen
Gemeinschaftliche Sperrlisten blockieren Adressen, die anderswo schon angegriffen haben, bevor sie es bei Ihnen versuchen.
-
Eigener DNS mit Split DNS
Interne Namen lösen im Firmennetz und über den Fernzugriff auf, nach außen bleibt die Struktur unsichtbar. Auf Wunsch blockieren Sperrlisten bekannte Schadseiten schon bei der Namensauflösung.
-
Fernzugriff direkt integriert
WireGuard für Standorte und NetBird für Zugriff pro Person laufen direkt auf der Firewall, mit denselben Zonen und Regeln.
→ -
Zwei Firewalls, ein Regelwerk
Auf Wunsch hochverfügbar: Beide Geräte synchronisieren Regeln und Verbindungen, ein Ausfall unterbricht nichts.
-
Protokolle im Monitoring
Firewall-Protokolle landen auf unserer Plattform. Auffällige Muster sieht ein Techniker, bevor daraus ein Vorfall wird.
→ -
Konfiguration gesichert und dokumentiert
Jede Änderung ist gesichert und nachvollziehbar. Ein Ersatzgerät ist in kurzer Zeit wieder auf demselben Stand.
Dienst oder Projekt
Wir betreiben es für Sie, oder Ihr Team übernimmt.
Als Managed Service zum monatlichen Fixpreis, mit Updates, Backup und Überwachung. Oder als Projekt mit Übergabe von Netzplan, Betriebshandbuch und allen Zugängen.
Für IT-Verantwortliche
Technische DetailsOPNsense · CARP · WireGuard · CrowdSec
- Plattform
- OPNsense, quelloffen, mit regelmäßigen Sicherheitsupdates.
- Zonen
- VLANs für Büro, Server, Gäste und Geräte, dazu eine eigene Verwaltungszone. Standard ist gesperrt.
- Internetanschlüsse
- Mehrere Anschlüsse mit Lastverteilung und automatischem Umschalten.
- Hochverfügbarkeit
- Optional zwei Geräte mit CARP und synchronisiertem Regelwerk und Verbindungsstatus.
- Fernzugriff
- WireGuard für Standorte, NetBird für Zugriff pro Person, mit denselben Zonen.
- Sperrlisten und Erkennung
- Gemeinschaftliche Sperrlisten (CrowdSec), optional Angriffserkennung.
- DNS
- Eigener Resolver mit Split DNS, optional DNS-Sperrlisten.
- Protokolle
- Firewall-Protokolle im SIEM, Konfiguration gesichert und versioniert.
Weiterlesen
-
Firewall
Eine Firewall ist ein Kontrollpunkt zwischen Ihrem Firmennetz und dem Internet, der jede Verbindung nach festen Regeln erlaubt oder blockiert.
→ -
Netzwerksegmentierung
Netzwerksegmentierung teilt ein Firmennetz in getrennte Bereiche, zwischen denen nur ausdrücklich erlaubte Verbindungen möglich sind.
→ -
Netzwerksegmentierung für KMU: Klein anfangen, Wirkung erzielen
Server, Clients, Gäste, Technik und Administration schrittweise in kontrollierte Zonen trennen.
→
FAQ
Häufige Fragen
Reicht die Firewall im Router des Providers?
Sie schützt vor offenen Zugängen aus dem Internet, trennt aber keine internen Netze. Genau dort breiten sich Angriffe aus.
Welche Technik setzen Sie ein?
OPNsense, eine quelloffene Firewall mit regelmäßigen Sicherheitsupdates, VLANs, Hochverfügbarkeit per CARP, WireGuard und optionaler Angriffserkennung.
Müssen wir dafür die Verkabelung ändern?
Meist nicht. Die Trennung erfolgt über VLANs auf den vorhandenen Switches, sofern diese das unterstützen.
Für wen bieten Sie das an?
Für regulierte Unternehmen, Berufe mit Schweigepflicht und alle, die sensible Daten verarbeiten, sowie für Unternehmen ab etwa 30 Mitarbeitern mit kritischen Systemen.
Firewall besprechen
Kostenloses Erstgespräch
Beschreiben Sie kurz Ihre Situation. Wir unterstützen Sie bei der Einschätzung und beim nächsten Schritt. Antwort werktags innerhalb von 24 Stunden.

OPNsense Firewall und Netzwerksegmentierung in Österreich
vetosec richtet Firewalls mit OPNsense für Unternehmen, Arztpraxen, Kanzleien und Steuerberater in Österreich ein: Netzwerksegmentierung mit VLANs, Hochverfügbarkeit mit CARP, VPN mit WireGuard, dokumentiertes Regelwerk, Updates und Monitoring. Bestehende Firewalls migrieren wir mit bereinigtem Regelwerk.
office [at] vetosec [dot] at · vetosec.at/contact/