Lösung · Zugang
Single Sign-on. Eine Anmeldung mit MFA für alle Anwendungen.
Jede Anwendung hat ihr eigenes Passwort, und beim Austritt bleibt leicht ein Zugang offen. Mit Single Sign-on meldet sich Ihr Team einmal an, und Sie sperren beim Austritt ein Konto statt zwanzig.
Was sich für Sie ändert
-
Austritt mit einem Klick
Ein Konto sperren, und Filecloud, VPN, Fachsoftware und Verwaltungsoberflächen sind zu. Vergessene Zugänge ehemaliger Mitarbeiter gibt es nicht mehr.
-
MFA überall
Der zweite Faktor gilt für jede angebundene Anwendung, per App oder Hardware-Schlüssel. Ein gestohlenes Passwort allein reicht nicht mehr.
-
Passwort selbst zurücksetzen
Ein Passwort statt vieler. Zurücksetzen per Self-Service statt Anruf.
-
Nachvollziehbar
Wer sich wann wo angemeldet hat, steht im Protokoll. Das hilft bei Audits, ISO 27001 und NIS2.
→
Was im Hintergrund läuft
-
Bei Ihnen gehostet
Der Anmeldedienst läuft in Ihrer Infrastruktur oder einem Rechenzentrum in der EU. Keine Abhängigkeit von einem Cloud-Konto.
-
Hochverfügbar
Fällt die Anmeldung aus, steht alles. Deshalb läuft sie redundant und ist überwacht.
-
Auch für ältere Software
Moderne Anwendungen per OpenID Connect oder SAML, ältere über LDAP oder einen vorgeschalteten Proxy.
-
Mit dem Fernzugriff verbunden
Dieselbe Anmeldung öffnet den Zugang ins Firmennetz, mit Prüfung von Person und Gerät.
→
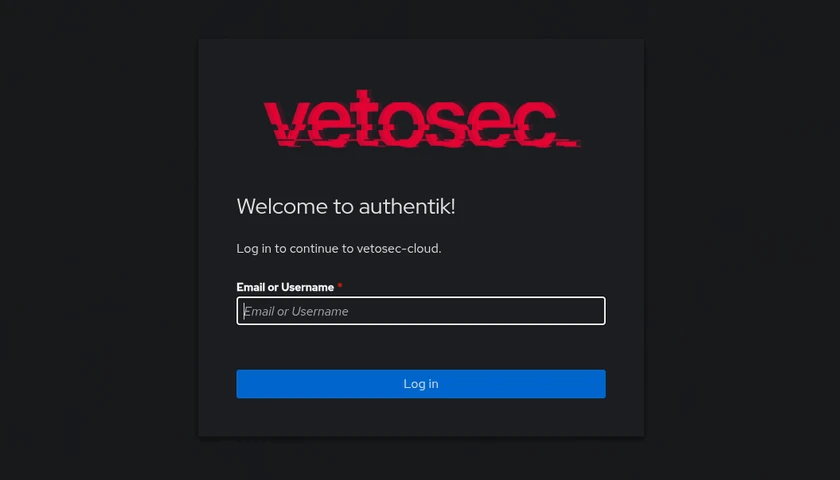
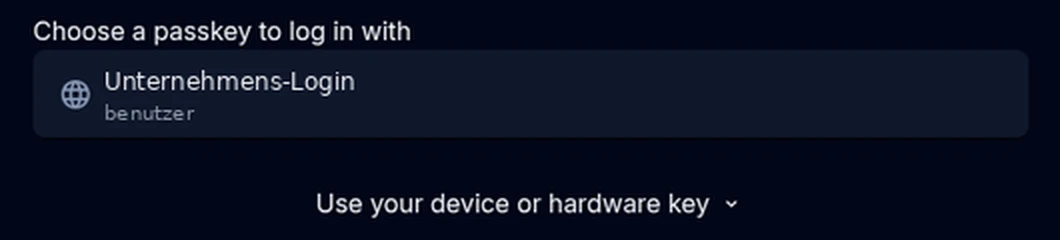
So sieht es aus
Proof of Concept
Single Sign-on testen, bevor Sie umstellen.
Wir binden zwei oder drei Ihrer Anwendungen in einer Testumgebung an. Sie sehen, wie sich die Anmeldung für Ihr Team anfühlt.
Dienst oder Projekt
Wir betreiben es für Sie, oder Ihr Team übernimmt.
Als Managed Service zum monatlichen Fixpreis, mit Updates, Backup und Überwachung. Oder als Projekt mit Übergabe von Netzplan, Betriebshandbuch und allen Zugängen.
Für IT-Verantwortliche
Technische DetailsAuthentik · OIDC · SAML · LDAP
- Identity Provider
- Authentik, selbst gehostet, in Containern auf gehärtetem Linux.
- Protokolle
- OpenID Connect, OAuth 2.0, SAML 2.0 und LDAP. Anwendungen ohne SSO-Unterstützung über einen vorgeschalteten Proxy.
- MFA
- TOTP, WebAuthn, Passkeys und Hardware-Schlüssel nach FIDO2, auch für Administratoren.
- Verzeichnis
- Eigene Benutzerverwaltung oder Anbindung an ein bestehendes Active Directory.
- Verfügbarkeit
- Redundant betrieben und überwacht.
- Protokoll
- Anmeldeereignisse zentral protokolliert und im SIEM ausgewertet.
- Lebenszyklus
- Self-Service für Passwörter. Ein gesperrtes Konto schließt alle angebundenen Zugänge.
Weiterlesen
-
Single Sign-on
Single Sign-on (SSO) ist eine zentrale Anmeldung für viele Anwendungen: Mitarbeiter melden sich einmal an, idealerweise mit zweitem Faktor, und kommen in alle Programme, für die sie freigeschaltet sind.
→ -
Zwei-Faktor-Authentifizierung (2FA)
Die Zwei-Faktor-Authentifizierung verlangt beim Anmelden neben dem Passwort einen zweiten Nachweis, etwa einen Code aus einer App oder einen Sicherheitsschlüssel zum Anstecken.
→ -
Berechtigungskonzept für KMU: Eine einfache Struktur, die funktioniert
Rollen, Freigaben, privilegierte Zugänge und Austritte ohne Tabellenchaos organisieren.
→
FAQ
Häufige Fragen
Was ist Single Sign-on?
Single Sign-on bedeutet: eine zentrale Anmeldung für viele Anwendungen. Die Anwendungen vertrauen dem Anmeldedienst, statt eigene Passwörter zu verwalten.
Brauchen wir das, wenn wir Microsoft 365 haben?
Nicht unbedingt. Es lohnt sich, wenn viele selbst betriebene Anwendungen dazukommen oder die Anmeldung in der eigenen Infrastruktur bleiben soll.
Welche Technik setzen Sie ein?
Authentik als Identity Provider mit OpenID Connect, SAML und LDAP, MFA per TOTP oder WebAuthn, betrieben in Containern auf gehärtetem Linux.
Für wen bieten Sie das an?
Für regulierte Unternehmen, Berufe mit Schweigepflicht und alle, die sensible Daten verarbeiten, sowie für Unternehmen ab etwa 30 Mitarbeitern mit kritischen Systemen.
Single Sign-on besprechen
Kostenloses Erstgespräch
Beschreiben Sie kurz Ihre Situation. Wir unterstützen Sie bei der Einschätzung und beim nächsten Schritt. Antwort werktags innerhalb von 24 Stunden.

Single Sign-on und Identity Management mit Authentik in Österreich
vetosec richtet Single Sign-on und Multi-Faktor-Authentifizierung für Unternehmen in Österreich ein: zentraler Identity Provider mit Authentik, Anbindung von Nextcloud, VPN, Proxmox, Monitoring und Fachanwendungen per OpenID Connect, SAML oder LDAP, Self-Service für Passwörter und sauberes Offboarding.
office [at] vetosec [dot] at · vetosec.at/contact/