Achtung Die Sicherheitslücken PHP2Shell und HTTP2Shell werden momentan stark ausgenutzt. Betroffen sind viele Websites und Server. Wir bekommen dazu vermehrt Anfragen. Prüfen Sie zuerst hier, ob Sie betroffen sind. Bin ich betroffen?
Server & Cluster · Absichern
Linux-Server härten. Nach Standard, mit Bericht.
Ein neuer Server kann viel mehr, als er braucht. Jede unnötige Funktion ist eine offene Tür. Wir schließen sie, sperren jeden Dienst ein und belegen es schwarz auf weiß.
Was Sie bekommen
-
Ein Bericht für Prüfer
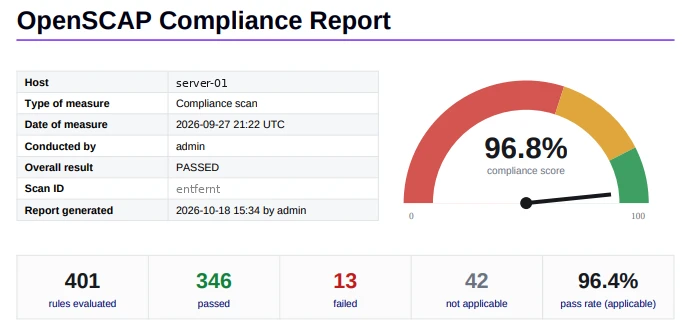
Pro Server sehen Sie, wie viele Regeln erfüllt sind. Kunden, Versicherung und NIS2-Prüfung bekommen eine klare Antwort.
-
Ein Einbruch bleibt begrenzt
Jeder Dienst darf nur, was er braucht. Wird einer gehackt, kommt der Angreifer nicht weiter.
-
Alle Server bleiben gleich eingestellt
Die Einstellungen werden regelmäßig geprüft. Ändert jemand etwas von Hand, fällt es auf.
-
In 15 Minuten neu aufgesetzt
Alles ist automatisiert. Ein komplett gehärteter Server steht in 15 Minuten, mit Firewall, SELinux und CIS-Prüfung.
Was wir einstellen
-
Dienste eingesperrt
SELinux bleibt an. Jeder Dienst darf nur seine eigenen Dateien und Ports. Auch dann, wenn er gehackt wurde.
→ -
Firewall auf jedem Server
Nur die nötigen Dienste sind erreichbar. Auch Verbindungen nach außen sind begrenzt, damit niemand Daten abzieht oder Werkzeuge nachlädt.
-
Jede Admin-Sitzung aufgezeichnet
Was ein Administrator auf dem Server tippt und sieht, wird aufgezeichnet. Im Ernstfall lässt sich jede Sitzung nachspielen.
-
Anmeldung
Nur mit Schlüssel, kein direkter Admin-Zugang. Nach mehreren Fehlversuchen ist das Konto gesperrt.
-
Erlaubte Programme
Nur geprüfte Programme aus vertrauenswürdigen Paketen starten. Ein eingeschleustes Schadprogramm läuft nicht.
-
Änderungen bemerkt
Ändert sich eine Systemdatei unerwartet, kommt eine Meldung. Wichtige Ereignisse landen in einem zentralen Protokoll, das ein Angreifer nicht löschen kann.
→ -
Kernel abgesichert
Ungenutzte Treiber und Funktionen sind gesperrt, Schutzeinstellungen gegen bekannte Angriffstechniken sind aktiv.
-
Alte Verschlüsselung aus
Veraltete, unsichere Verfahren sind für den ganzen Server abgeschaltet.
-
Gemessen nach CIS Benchmark
Hunderte Einstellungen werden automatisch geprüft. Sie sehen in Prozent, wie viel erfüllt ist, und was offen bleibt.
→
So sieht der Bericht aus
Preis
Einmal als Projekt. Oder laufend zum Fixpreis.
Als Projekt für Ihre bestehenden Server. Oder im laufenden Betrieb, dann prüfen wir regelmäßig nach.
Für IT-Verantwortliche
Technische DetailsRHEL · Rocky Linux · AlmaLinux · OpenSCAP · SELinux · auditd · AIDE · fapolicyd
- Profile
- CIS Benchmark Level 1 und 2 für Server, über SCAP Security Guide, Ausnahmen pro Regel begründet.
- Nachweis
- OpenSCAP-Scan vor und nach der Härtung, HTML-Bericht und ARF-Ergebnis pro Server, regelmäßige Wiederholung.
- Zugriffskontrolle
- SELinux enforcing mit targeted Policy, fapolicyd mit Vertrauensbasis aus der RPM-Datenbank.
- Protokoll und Integrität
- auditd-Regeln nach CIS, Weiterleitung ans SIEM, AIDE-Datenbank mit regelmäßiger Prüfung.
- System
- Getrennte Partitionen mit nodev, nosuid, noexec, sysctl-Härtung, gesperrte Kernel-Module, systemweite Crypto Policy ohne SHA-1.
- Zugang
- SSH nur mit Schlüssel oder Zertifikat, kein Root-Login, pam_faillock, sudo mit I/O-Log.
- Host-Firewall
- firewalld/nftables mit Default-Deny eingehend, Egress-Filter für ausgehende Verbindungen pro Dienst.
- Session Recording
- tlog über SSSD für alle Admin-Sitzungen, Aufzeichnungen zentral im Journal und SIEM, wiedergabefähig.
- Kernel
- Module per modprobe-Blacklist gesperrt (usb-storage, ungenutzte Dateisysteme), kptr_restrict, dmesg_restrict, unprivileged BPF aus, Yama ptrace_scope.
- Log-Integrität
- auditd mit unveränderlichen Regeln (-e 2), Weiterleitung per TLS an zentrales Logging, lokale Löschung wirkungslos.
- Automatisierung
- Härtung als Code, idempotent, mit Testlauf vor jeder Änderung. Intern, die Dokumentation gehört Ihnen.
Weiterlesen
-
Server absichern: Warum ein Standard-Server nicht mehr reicht
Ein frisch installierter Server ist auf Bequemlichkeit eingestellt.
→ -
KI findet Sicherheitslücken am Fließband: Was das für Ihre Server heißt
Neue KI-Modelle finden Lücken so schnell, wie in einem Club die Korken knallen.
→ -
Neue Sicherheitslücke gemeldet: Was Firmen jetzt tun sollten
Fast jede Woche heißt es: kritische Sicherheitslücke, sofort updaten.
→
FAQ
Häufige Fragen
Funktioniert unsere Software danach noch?
Ja. Wir messen zuerst, testen dann und setzen nur gezielte Ausnahmen. Jede Ausnahme steht im Bericht.
RHEL oder Rocky Linux?
Beides geht. RHEL hat Herstellersupport, Rocky Linux und AlmaLinux sind kostenlos und gleich aufgebaut.
Unsere Software verlangt, dass SELinux aus ist.
Das hören wir oft. Meist fehlt nur eine Einstellung. Wir finden sie, und SELinux bleibt an.
Für wen ist das?
Für Unternehmen ab etwa 30 Mitarbeitern und alle, deren Server immer laufen müssen. Mit oder ohne eigene IT-Abteilung.
Kontakt
Kostenloses Erstgespräch
Beschreiben Sie kurz Ihre Situation. Wir unterstützen Sie bei der Einschätzung und beim nächsten Schritt. Antwort werktags innerhalb von 24 Stunden.

Linux-Härtung für RHEL, Rocky Linux und AlmaLinux in Österreich
vetosec härtet Linux-Server nach CIS Benchmark Level 1 und Level 2 mit OpenSCAP-Bericht, SELinux im Enforcing-Modus samt eigenen Policy-Modulen, auditd, AIDE, fapolicyd, Crypto Policies und gehärtetem SSH. Betriebssystem-Härtung automatisiert und reproduzierbar, für Unternehmen in Niederösterreich, Wien und ganz Österreich.
office [at] vetosec [dot] at · vetosec.at/contact/