Achtung Die Sicherheitslücken PHP2Shell und HTTP2Shell werden momentan stark ausgenutzt. Betroffen sind viele Websites und Server. Wir bekommen dazu vermehrt Anfragen. Prüfen Sie zuerst hier, ob Sie betroffen sind. Bin ich betroffen?
Server & Cluster · Betreuung
Linux-Server betreuen. Jede Änderung geprüft.
Wir halten Ihre Linux-Server aktuell und sicher. Nichts passiert ohne Test und Freigabe. Alles wird aufgezeichnet.
Was Sie bekommen
-
Updates ohne Überraschung
Erst ein Testlauf, dann die Freigabe, dann das Update. Auf allen Servern gleich.
-
Probleme früh erkannt
Monitoring für jeden Server. Ein Techniker sieht sich jede wichtige Meldung an.
→ -
Alles nachvollziehbar
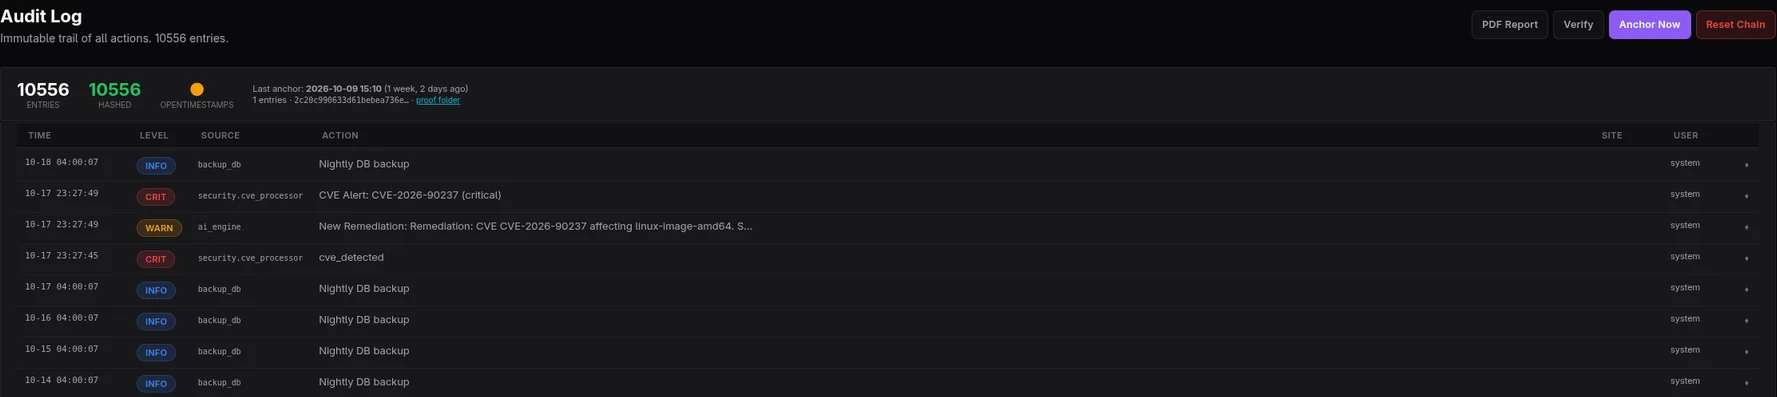
Wer hat wann was geändert und warum. Das Protokoll lässt sich nicht fälschen. Gut für NIS2 und ISO 27001.
→ -
Sicherheit bleibt gleich hoch
Wir prüfen regelmäßig, ob jeder Server noch so sicher ist wie am ersten Tag.
→
Beispiel
So läuft ein Update.
-
Lücke gefunden. Sechs Server betroffen.
-
Testlauf. Noch nichts verändert.
-
Freigabe. Ein Techniker gibt frei.
-
Update. Auf allen sechs Servern gleich.
-
Protokoll. Nachträglich nicht änderbar.
Das Protokoll
Preis
Ein Fixpreis pro Monat. Nach einer Bestandsaufnahme.
Monatlicher Fixpreis nach einer Bestandsaufnahme. Mit eigener IT-Abteilung teilen wir die Aufgaben schriftlich auf.
Für IT-Verantwortliche
Technische DetailsRHEL · Rocky Linux · AlmaLinux · OpenSCAP · SELinux · Wazuh · firewalld
- Konfiguration
- Server, Härtung und Firewall-Regeln als Code, idempotente Abläufe, Testlauf vor jeder Änderung.
- Freigabe
- Rollenbasierte Freigabe mit Begründung, optional Vier-Augen-Prinzip mit Ihrem Team.
- Audit-Log
- Jeder Eintrag enthält den SHA-256-Hash des vorigen, Verankerung mit Zeitstempel, Export als PDF.
- Monitoring
- Agent pro Server, Dateiintegrität, Schwachstellen und Anmeldungen im SIEM, Meldungen als Auslöser für Abläufe.
- Updates
- Sicherheitsupdates in Wartungsfenstern, gestaffelt über Knoten, Prüfung der Dienste danach.
- Compliance
- OpenSCAP-Scans nach Plan, Bericht pro Server mit offenen Punkten.
- KI-Assistenz
- Auswertung von Ausgaben und Logs durch ein Sprachmodell, Ausführung nur durch den Techniker.
Weiterlesen
-
Monitoring einrichten reicht nicht: Warum Managed Monitoring besser ist
Ein Monitoring-Programm ist schnell installiert.
→ -
KI findet Sicherheitslücken am Fließband: Was das für Ihre Server heißt
Neue KI-Modelle finden Lücken so schnell, wie in einem Club die Korken knallen.
→ -
Server absichern: Warum ein Standard-Server nicht mehr reicht
Ein frisch installierter Server ist auf Bequemlichkeit eingestellt.
→
FAQ
Häufige Fragen
Arbeiten Sie mit unserer IT-Abteilung zusammen?
Ja. Ihr Team kann Änderungen auch selbst freigeben. Wer was macht, legen wir schriftlich fest.
Bekommen wir Zugang zu allem?
Zu Ihren Servern immer. Dazu Berichte, Protokoll, Netzplan und Handbuch. Unsere Werkzeuge bleiben bei uns.
Nur Red-Hat-Systeme?
Am besten passen RHEL, Rocky Linux und AlmaLinux. Debian betreuen wir auch.
Für wen ist das?
Für Unternehmen ab etwa 30 Mitarbeitern und alle, deren Server immer laufen müssen. Mit oder ohne eigene IT-Abteilung.
Kontakt
Kostenloses Erstgespräch
Beschreiben Sie kurz Ihre Situation. Wir unterstützen Sie bei der Einschätzung und beim nächsten Schritt. Antwort werktags innerhalb von 24 Stunden.

Linux-Server-Betreuung und RHEL-Betrieb in Österreich
vetosec betreibt Red Hat Enterprise Linux, Rocky Linux und AlmaLinux: Patch-Management in Wartungsfenstern, Monitoring und SIEM, Härtung nach CIS mit OpenSCAP, SELinux, Firewall-Regeln als Code, idempotente Abläufe mit Testlauf und Freigabe, hash-verkettetes Audit-Log. Auch als Co-Managed Betrieb mit Ihrem IT-Team.
office [at] vetosec [dot] at · vetosec.at/contact/