Lösung · Zugang
Fernzugriff und VPN. Sicher ins Firmennetz, von zu Hause und anderen Standorten.
Ein klassisches VPN öffnet oft das ganze Firmennetz, auch für externe Dienstleister. Wir richten den Zugriff pro Person und Gerät ein, mit zweitem Faktor bei der Anmeldung.
Was sich für Sie ändert
-
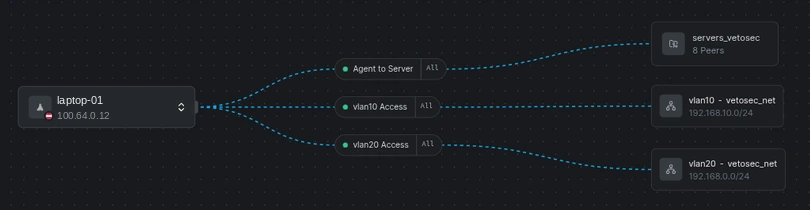
Zugriff nur auf freigegebene Systeme
Die Buchhaltung sieht die Buchhaltung, der Wartungstechniker nur seine Anlage. Ein gestohlener Laptop öffnet nicht das ganze Firmennetz.
-
Dienstleister mit Ablaufdatum
Externe bekommen Zugang für einen Termin und ein System. Danach ist er automatisch zu.
-
Standorte wie ein Netz
Filialen, Lager und Rechenzentrum sind verbunden und trotzdem voneinander getrennt.
-
Einfach für Mitarbeiter
Einmal anmelden, die Verbindung steht. Kein Verbindungsprofil, kein Zertifikat zum Installieren.
Was im Hintergrund läuft
-
Moderne Verschlüsselung
Schlankes, geprüftes VPN-Protokoll mit festen, modernen Verfahren. Weniger Code bedeutet weniger Angriffsfläche.
-
Keine offenen Verwaltungsports
Server und Verwaltungsoberflächen sind aus dem Internet nicht erreichbar, nur über den Fernzugriff.
-
Anmeldung mit MFA
Über Ihr Single Sign-on. Konto gesperrt heißt Zugang gesperrt.
→ -
Selbst gehostet
Die Steuerung läuft in Ihrer Infrastruktur, Ihre Verbindungsdaten liegen bei keinem Drittanbieter.
Was wir einrichten
Durchdacht bis ins Detail, damit Ihr Team davon nichts merkt.
-
Zugriff nach Rollen
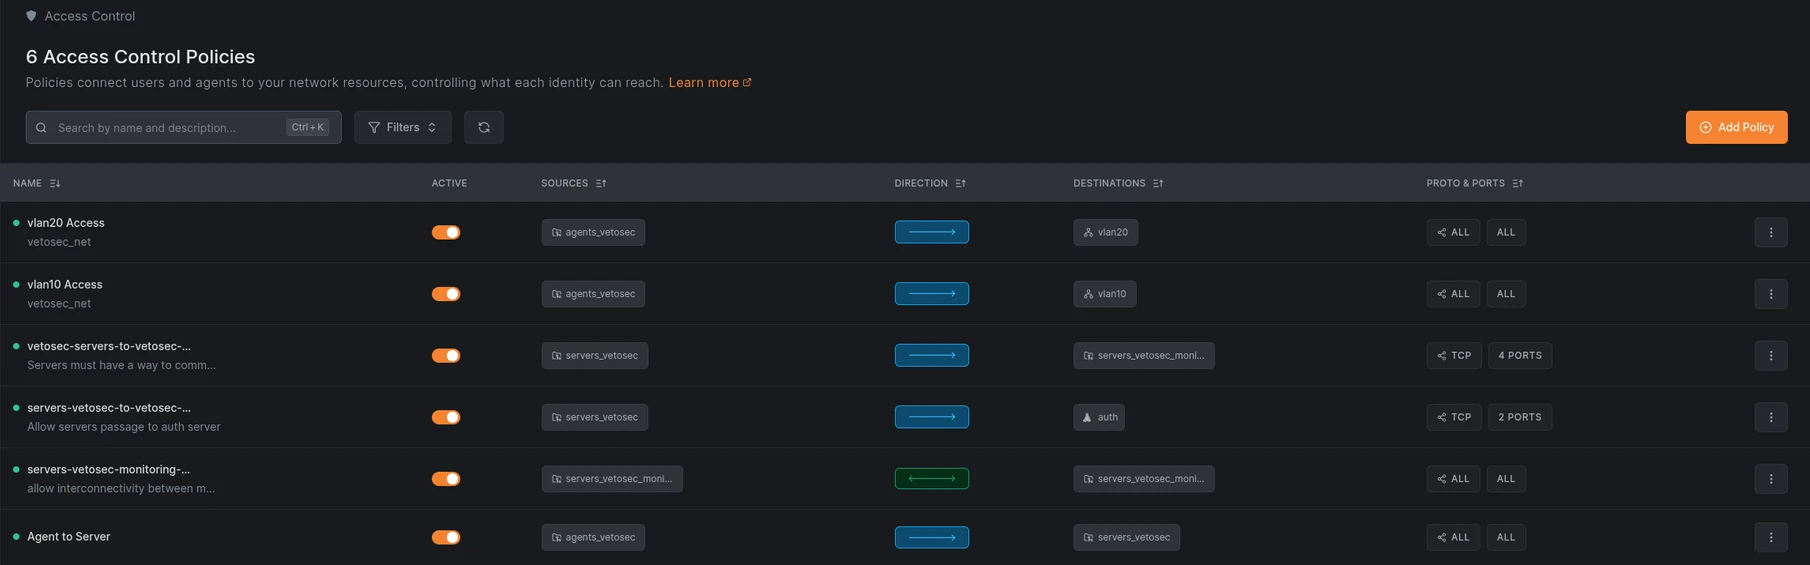
Richtlinien pro Gruppe: Mitarbeiter, Server, Dienstleister. Jede Verbindung ist ausdrücklich erlaubt, alles andere bleibt zu.
-
Geräteprüfung vor dem Zugriff
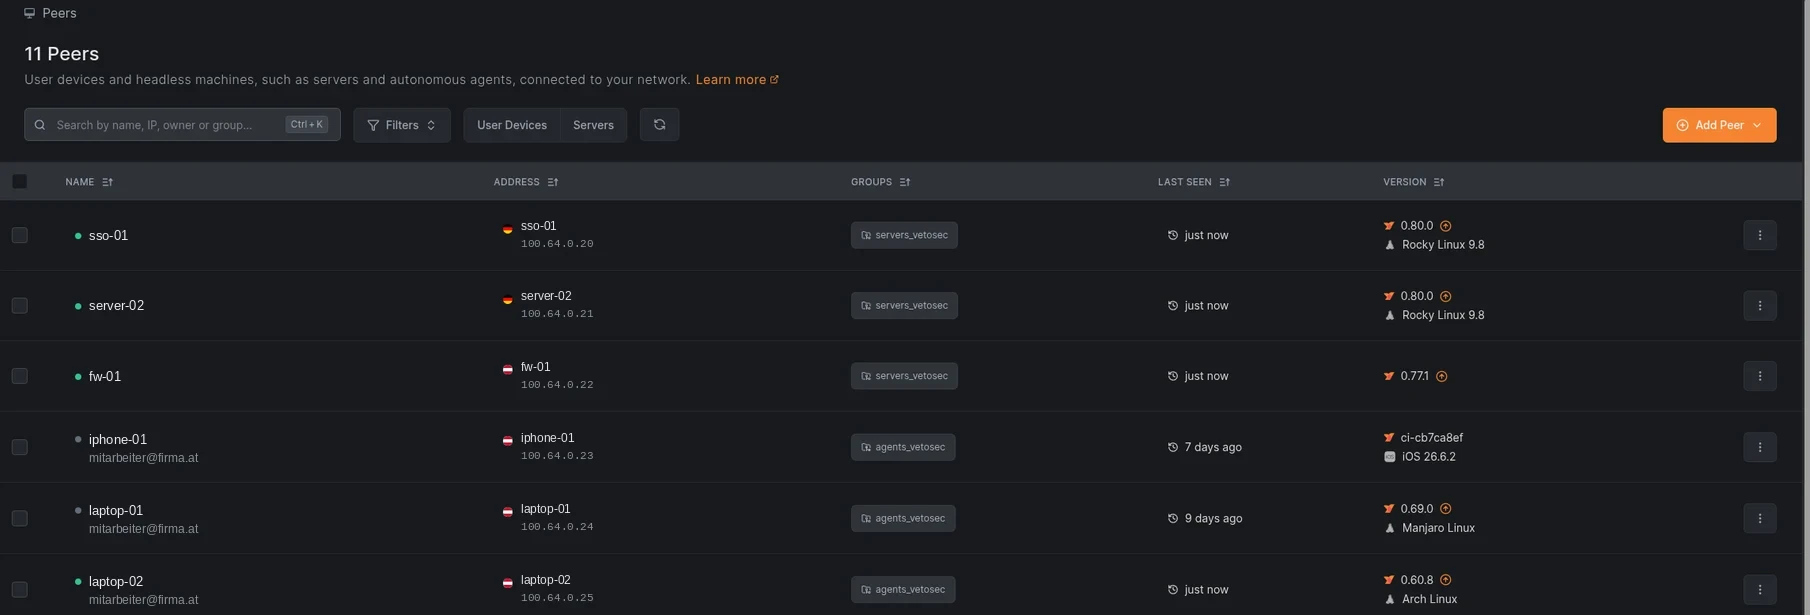
Nur Geräte mit aktuellem Betriebssystem und Client kommen ins Netz. Veraltete oder fremde Geräte bleiben draußen.
-
Interne Namen im Homeoffice
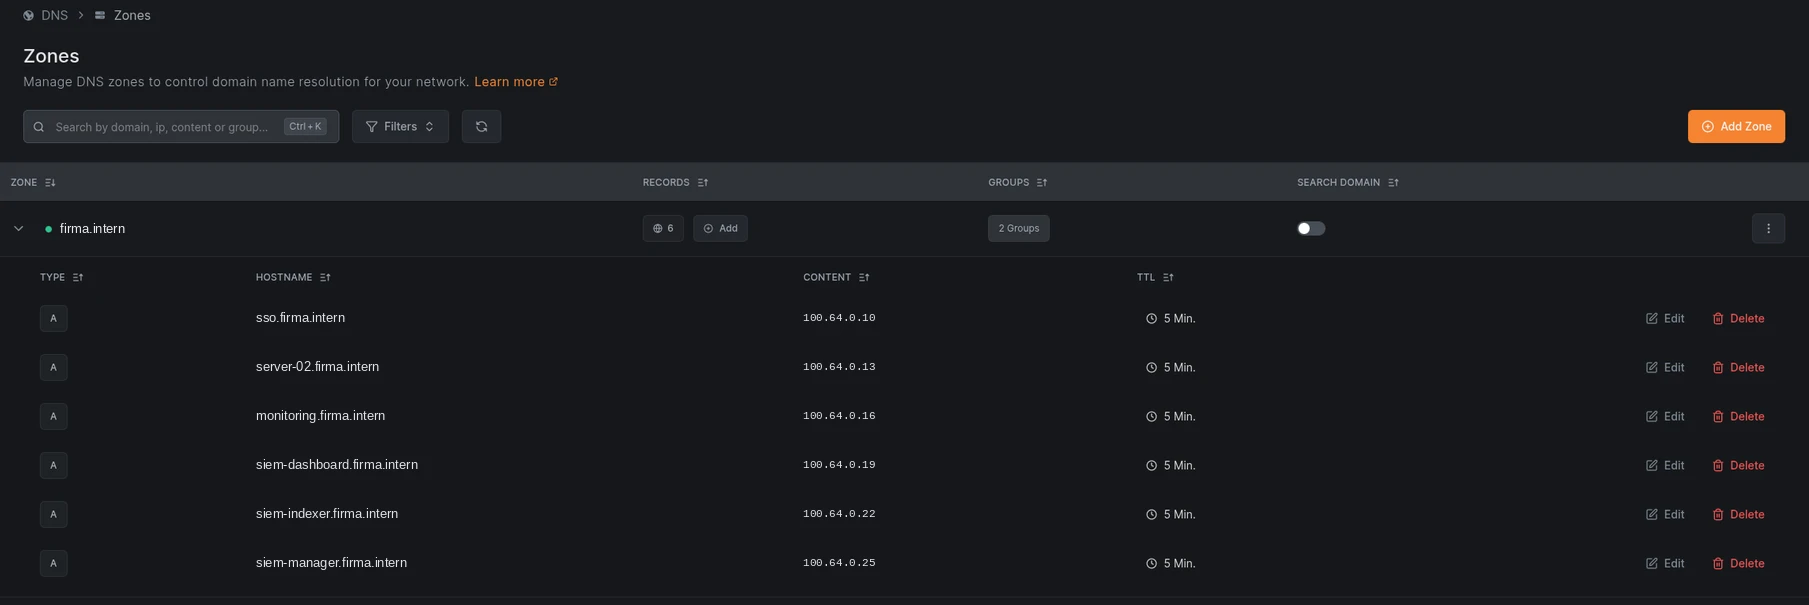
Server sind unter ihren internen Namen erreichbar, auch von daheim. Der restliche Internetverkehr läuft direkt und bleibt schnell (Split DNS).
-
Bestehende Netze eingebunden
Drucker, Telefonanlage oder Maschinen im Firmennetz sind erreichbar, ohne dass auf jedem Gerät ein Client laufen muss. Auf Wunsch redundant über zwei Wege.
-
Direkte Verbindungen
Geräte verbinden sich direkt und verschlüsselt miteinander. Ein Umweg über einen Relay-Server wird nur genutzt, wenn es nicht anders geht.
-
Protokoll jeder Verbindung
Wer war wann mit welchem System verbunden. Das hilft bei Audits und im Ernstfall.
So sieht es aus
Proof of Concept
Fernzugriff testen, bevor Sie umstellen.
Wir verbinden einige Geräte mit einem Testsystem. Sie sehen, wie die Anmeldung läuft und wie genau sich Zugriffe steuern lassen.
Dienst oder Projekt
Wir betreiben es für Sie, oder Ihr Team übernimmt.
Als Managed Service zum monatlichen Fixpreis, mit Updates, Backup und Überwachung. Oder als Projekt mit Übergabe von Netzplan, Betriebshandbuch und allen Zugängen.
Für IT-Verantwortliche
Technische DetailsNetBird · WireGuard · Authentik
- Zero Trust Network Access
- NetBird, selbst gehostet. Die Steuerung läuft in Ihrer Infrastruktur.
- Datenebene
- WireGuard, direkte verschlüsselte Verbindungen zwischen Geräten, Relay nur als Rückfall.
- Anmeldung
- Authentik per OpenID Connect mit MFA.
- Richtlinien
- Pro Gruppe mit Quelle, Ziel, Richtung und Port. Standard ist gesperrt.
- Geräteprüfung
- Mindestversionen für Betriebssystem und Client vor dem Zugriff.
- Netze ohne Client
- Routing in bestehende Subnetze für Drucker, Telefonie und Maschinen, optional redundant.
- DNS
- Interne Zone mit Split DNS, übriger Verkehr geht direkt ins Internet.
- Standorte
- Feste Verbindungen zwischen Standorten mit WireGuard.
- Protokoll
- Verbindungsereignisse pro Person und System.
Weiterlesen
-
VPN
Ein VPN (virtuelles privates Netzwerk) ist eine verschlüsselte Verbindung, mit der sich Mitarbeiter von außerhalb in das Firmennetz einwählen.
→ -
Zero Trust
Zero Trust ist ein Sicherheitsmodell, bei dem jeder Zugriff einzeln geprüft wird, auch wenn er aus dem eigenen Netzwerk kommt.
→ -
Netzwerksegmentierung für KMU: Klein anfangen, Wirkung erzielen
Server, Clients, Gäste, Technik und Administration schrittweise in kontrollierte Zonen trennen.
→
FAQ
Häufige Fragen
Was ist der Unterschied zu einem klassischen VPN?
Ein klassisches VPN holt das Gerät ins Firmennetz. Bei Zugriff pro Person und Gerät erreicht jede Verbindung nur freigegebene Systeme. Das nennt man Zero Trust.
Welche Technik setzen Sie ein?
NetBird für Zugriff pro Person und Gerät mit Anmeldung über Authentik, WireGuard für feste Verbindungen zwischen Standorten. Beides selbst gehostet.
Funktioniert das mit unserer bestehenden Firewall?
In den meisten Fällen ja. Wir prüfen das vorab und passen die Regeln an.
Für wen bieten Sie das an?
Für regulierte Unternehmen, Berufe mit Schweigepflicht und alle, die sensible Daten verarbeiten, sowie für Unternehmen ab etwa 30 Mitarbeitern mit kritischen Systemen.
Fernzugriff besprechen
Kostenloses Erstgespräch
Beschreiben Sie kurz Ihre Situation. Wir unterstützen Sie bei der Einschätzung und beim nächsten Schritt. Antwort werktags innerhalb von 24 Stunden.

VPN und Zero Trust Network Access für Unternehmen in Österreich
vetosec richtet sicheren Fernzugriff für Unternehmen in Österreich ein: Zero Trust Network Access mit NetBird, Standortvernetzung mit WireGuard, Anmeldung per Single Sign-on und MFA, zeitlich begrenzter Zugang für Dienstleister und Netzwerksegmentierung.
office [at] vetosec [dot] at · vetosec.at/contact/